Kurumunuza özel bir demo ve fiyat teklifi için hemen bize ulaşın.
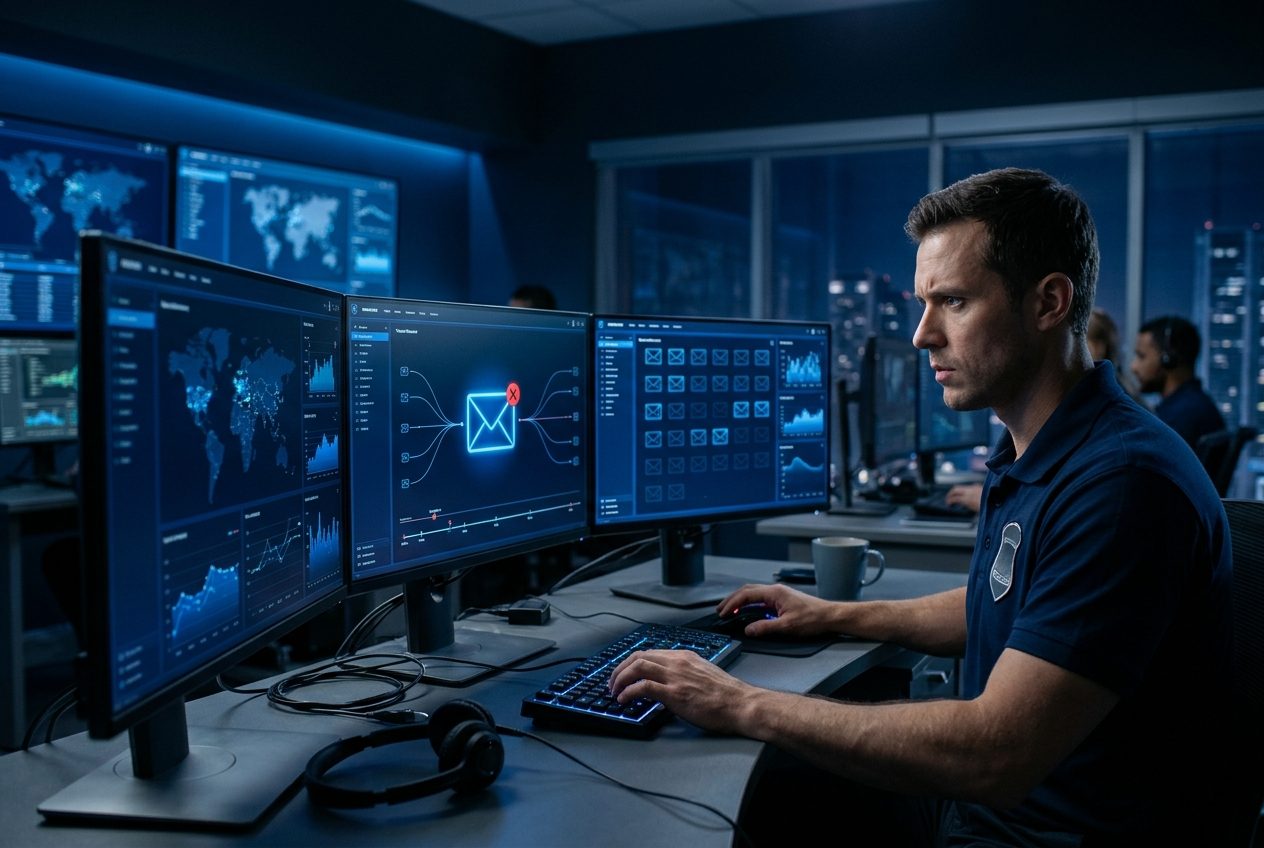
Trapnix Olay Müdahale (Incident Responder), çalışanlarınızın bildirdiği şüpheli e-postaları otomatik olarak analiz eden, tehdidi doğrulayan ve aynı e-postayı tüm kurumdaki gelen kutularından dakikalar içinde temizleyen bir e-posta olay müdahale platformudur.
Kötü amaçlı bir e-postayı tespit edip kaldırmak çoğu kurumda saatler sürer; bu sürede başka çalışanlar aynı e-postaya tıklayabilir. Trapnix bu süreyi dakikalara indirir. Yapay zekâ ajanı bildirilen e-postaları inceler, soruşturma başlatır ve sonraki adımları önerir; ancak hiçbir işlem güvenlik analistinin onayı olmadan uygulanmaz.
Ekibiniz kural yazmak için kod bilmek zorunda değildir: talimatları doğal dille verebilir, tekrarlayan görevleri bir kez planlayıp otomatik çalıştırabilir. Böylece SOC ekibiniz rutin analizlerle değil, gerçek olaylarla ilgilenir.
Otomatik analiz, hızlı soruşturma ve geniş entegrasyon seçenekleriyle güvenlik ekibinizin e-posta tehditlerine müdahale biçimini değiştirin.
Bildirilen her e-posta sandbox, antivirüs ve tehdit istihbaratı motorlarında eş zamanlı olarak incelenir.
Tehdit doğrulandığında aynı e-posta tüm çalışanların gelen kutularında bulunup kaldırılır.
Kullandığınız e-posta altyapısıyla doğrudan çalışır.
Mevcut güvenlik operasyon araçlarınızla entegre çalışarak iş akışlarınızı tek yerde toplar.
Çalışanlar şüpheli e-postaları Outlook ve Gmail'deki tek bir butonla bildirir; yerel Microsoft bildirim butonu da desteklenir.
SaaS ya da kurum içi (on-premise) kurulum seçenekleriyle veri gizliliği gereksinimlerinize uyum sağlar.
Daha hızlı müdahale, daha az manuel iş ve daha güçlü bir bildirim kültürü.
Bir e-postanın manuel analizi saatler sürebilir; Trapnix bu süreyi ortalama birkaç dakikaya indirir.
Tehdit ne kadar erken kaldırılırsa o kadar az çalışan etkilenir; saldırganın fırsat penceresi daralır.
Bildirimde bulunan çalışanlara geri bildirim verilir; doğru davranış görünür ve ödüllendirilir.
Mevcut güvenlik araçlarınızla entegre çalışır, rutin işleri otomatikleştirerek kaynaklarınızı verimli kullanır.
Kötü amaçlı bir e-posta kurum içinde ne kadar uzun kalırsa, o kadar çok çalışan ona tıklama riskiyle karşı karşıya kalır. Trapnix bu süreyi en aza indirir.
Şüpheli e-postayı ilk fark eden çalışan, tek tıkla güvenlik ekibini uyarır.
Bildirim gelir gelmez analiz motorları devreye girer; analist beklemek zorunda kalmaz.
Doğrulanan tehdit, tüm kurumdaki gelen kutularından tek seferde temizlenir.
Bildirimler ve müdahaleler raporlanır; doğru davranış görünür hale gelir.
Çalışanın bildirdiği bir e-posta, birkaç dakika içinde analiz edilmiş ve gerekiyorsa tüm kurumdan temizlenmiş olur.
Çalışan şüpheli e-postayı tek tıkla bildirir; bildirim aynı anda Microsoft Defender'a da iletilebilir.
Yapay zekâ ve 11 analiz motoru e-postayı inceler, bulguları ve önerileri sunar.
Analist onayıyla tehdit tüm gelen kutularından kaldırılır, çalışana geri bildirim gider.
SOC ekibinizin müdahale süresini birlikte kısaltalım. Ücretsiz Demo Talep Edin!
E-posta kaynaklı güvenlik olaylarının tespit edilmesi, analiz edilmesi, etkisinin sınırlandırılması ve ortadan kaldırılması için izlenen yapılandırılmış süreçtir.
Saldırıların büyük kısmı e-postayla başlar. Tehdidi hızla tespit edip tüm kutulardan kaldırmak, başka çalışanların aynı saldırıya maruz kalmasını önler.
Analiz ve kaldırma işlemlerini hızlandırır, analistlerin iş yükünü azaltır ve ekibin daha stratejik konulara odaklanmasını sağlar.
Evet. Microsoft 365, Google Workspace, Exchange Online ve kurum içi Exchange (EWS) ile çalışır.
Bildirilen e-postaları inceler, soruşturma başlatır ve sonraki adımları önerir. Önerilen aksiyonlar bir analist onaylayana kadar uygulanmaz. Talimatlar doğal dille verilebilir ve tekrarlayan görevler planlanabilir.
Hayır. Yerel Microsoft bildirim butonu sisteme entegre edilebilir; mobil cihazlardan gelen bildirimler de aynı iş akışına dahil olur.
Evet. Bildirimler aynı anda hem Microsoft Defender'a hem Trapnix'e yönlendirilebilir.
Evet. Saldırganlar kurum büyüklüğüne bakmaz; ayrı bir SOC ekibi olmayan işletmeler için otomasyon daha da büyük önem taşır.
Çalışanların bildirdiği e-postalar otomatik olarak analiz motorlarına gönderilir, tehdit doğrulanırsa aynı e-posta kurumdaki tüm gelen kutularında bulunup analist onayıyla kaldırılır.
Evet. Bildirim oranı, bildirim süresi ve doğru bildirim oranı gibi göstergelerle çalışanların ve departmanların dayanıklılık skorları raporlanır.
Bildirim, analiz ve kaldırma adımlarını otomatikleştirerek kötü amaçlı bir e-postanın gelen kutularında kaldığı süreyi saatlerden dakikalara indirir.
Bildirimin kolay olması, bildiren çalışana hızlı geri bildirim verilmesi ve doğru davranışın görünür şekilde takdir edilmesi bildirim oranını en çok artıran etkenlerdir.
Trapnix; phishing simülasyonu, güvenlik farkındalık eğitimi, olay müdahale ve tehdit istihbaratı çözümleriyle insan kaynaklı siber riski ölçer ve azaltır.
Şenlikköy Mah. Halkalı Cad. Aqua Florya No: 93 Kat: 3 D: 2 Bakırköy / İstanbul
Copyright © 2026 Trapnix. Tüm hakları saklıdır.


